Emerging Threats Center tích hợp vào Google Security Operations
Đối mặt với các lỗ hổng bảo mật lớn, việc xác định phạm vi ảnh hưởng thường tốn nhiều thời gian và nhân lực, tạo ra nhiều rủi ro cho doanh nghiệp. Nhằm khắc phục hạn chế này, Emerging Threats Center đã được Google Cloud tích hợp vào Google Security Operations. Tính năng này không chỉ giải quyết vấn đề mở rộng quy mô kỹ thuật phát hiện các mối đe dọa mà còn chuyển đổi cách thức các đội ngũ IT ứng dụng thông tin tình báo này vào thực tiễn. Hãy cùng Cloud Ace tìm hiểu nhé.
Giới thiệu Google Cloud Emerging Threats Center
Quy trình phòng chống các mối đe dọa an ninh mạng trước đây thường mang tính thụ động và thủ công, tạo ra gánh nặng lớn về nguồn lực cho doanh nghiệp. Các chuyên gia phân tích phải dành nhiều thời gian xử lý dữ liệu thô để xác định các Chỉ số xâm nhập (IoCs), và đội ngũ IT phải tự xây dựng, test và triển khai các quy tắc.
Thực tế, theo báo cáo Threat Intelligence Benchmark 2025 của Forrester Consulting, 59% lãnh đạo CNTT và An ninh mạng thừa nhận rằng việc chuyển hóa thông tin tình báo thành các hành động cụ thể là một thách thức lớn.
Để giải quyết vấn đề này, Google Cloud Emerging Threats Center sẽ tự động sàng lọc lượng lớn dữ liệu tình báo, hệ thống giúp doanh nghiệp nhận diện và ưu tiên các chiến dịch tấn công có rủi ro cao nhất đối với môi trường cụ thể của họ. Thay vì bị quá tải bởi các cảnh báo rác, đội ngũ IT sẽ có một cái nhìn tổng quan, tích hợp sẵn các chỉ số IoC và các quy tắc phát hiện, từ đó đưa ra các quyết định ngăn chặn chính xác và kịp thời.
Ví dụ:
Khi đối mặt với lỗ hổng zero-day, các chuyên gia có thể bỏ qua bước đối chiếu thủ công để tiếp cận ngay các thông tin chiến dịch và chỉ số xâm nhập (IoC) đã được cá nhân hóa cho doanh nghiệp. Điều này cho phép doanh nghiệp chủ động ngăn chặn rủi ro trước khi sự cố xảy ra. Nhờ Gemini in Security Operations: giải pháp liên tục thu thập dữ liệu tình báo để testing hệ thống, tự động phát hiện lỗ hổng bảo mật và đề xuất quy tắc ngăn chặn mới. Quy trình tự động hóa này đảm bảo doanh nghiệp luôn được bảo vệ tức thì trước các mối đe dọa mới nhất
Phương pháp tiếp cận
Phương pháp tiếp cận theo chiến dịch của Google Cloud giúp xác định nhanh hai vấn đề cốt lõi: Mức độ ảnh hưởng và Khả năng ứng phó.
Đánh giá mức độ ảnh hưởng
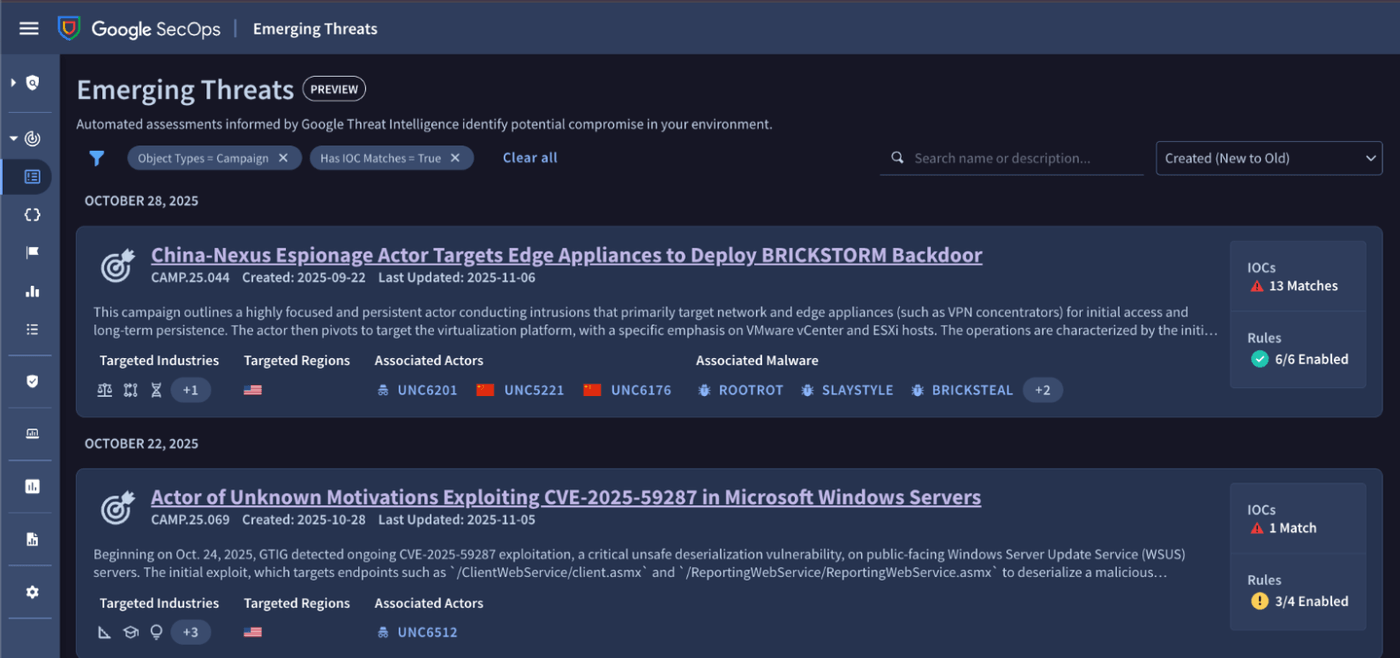
Hiểu rõ phạm vi rủi ro là ưu tiên hàng đầu. Emerging Threats Center hỗ trợ doanh nghiệp phát hiện các mối đe dọa đã và đang tồn tại trong hệ thống bằng cách tương quan thông tin chiến dịch với dữ liệu nội bộ thông qua hai phương thức:
- IOC matches: Tự động rà soát và ưu tiên các chỉ số IoC trong 12 tháng dữ liệu gần nhất.
- Detection matches: Hiển thị tức thì các cảnh báo dựa trên các quy tắc được ánh xạ theo chiến dịch cụ thể.
Khả năng ứng phó
Google Cloud Emerging Threat Center không chỉ hỗ trợ rà soát mà còn giúp doanh nghiệp khẳng định năng lực bảo vệ thông qua việc xác thực hai yếu tố then chốt:
Đảm bảo hệ thống không ghi nhận bất kỳ IOC hay cảnh báo phát hiện nào liên quan đến chiến dịch, cả trong quá khứ lẫn hiện tại.
Đảm bảo các quy tắc phát hiện đặc thù cho chiến dịch đã được kích hoạt, sẵn sàng ngăn chặn mọi mối đe dọa ngay khi chúng xuất hiện.
Quy trình vận hành Google Cloud Emerging Threats Center
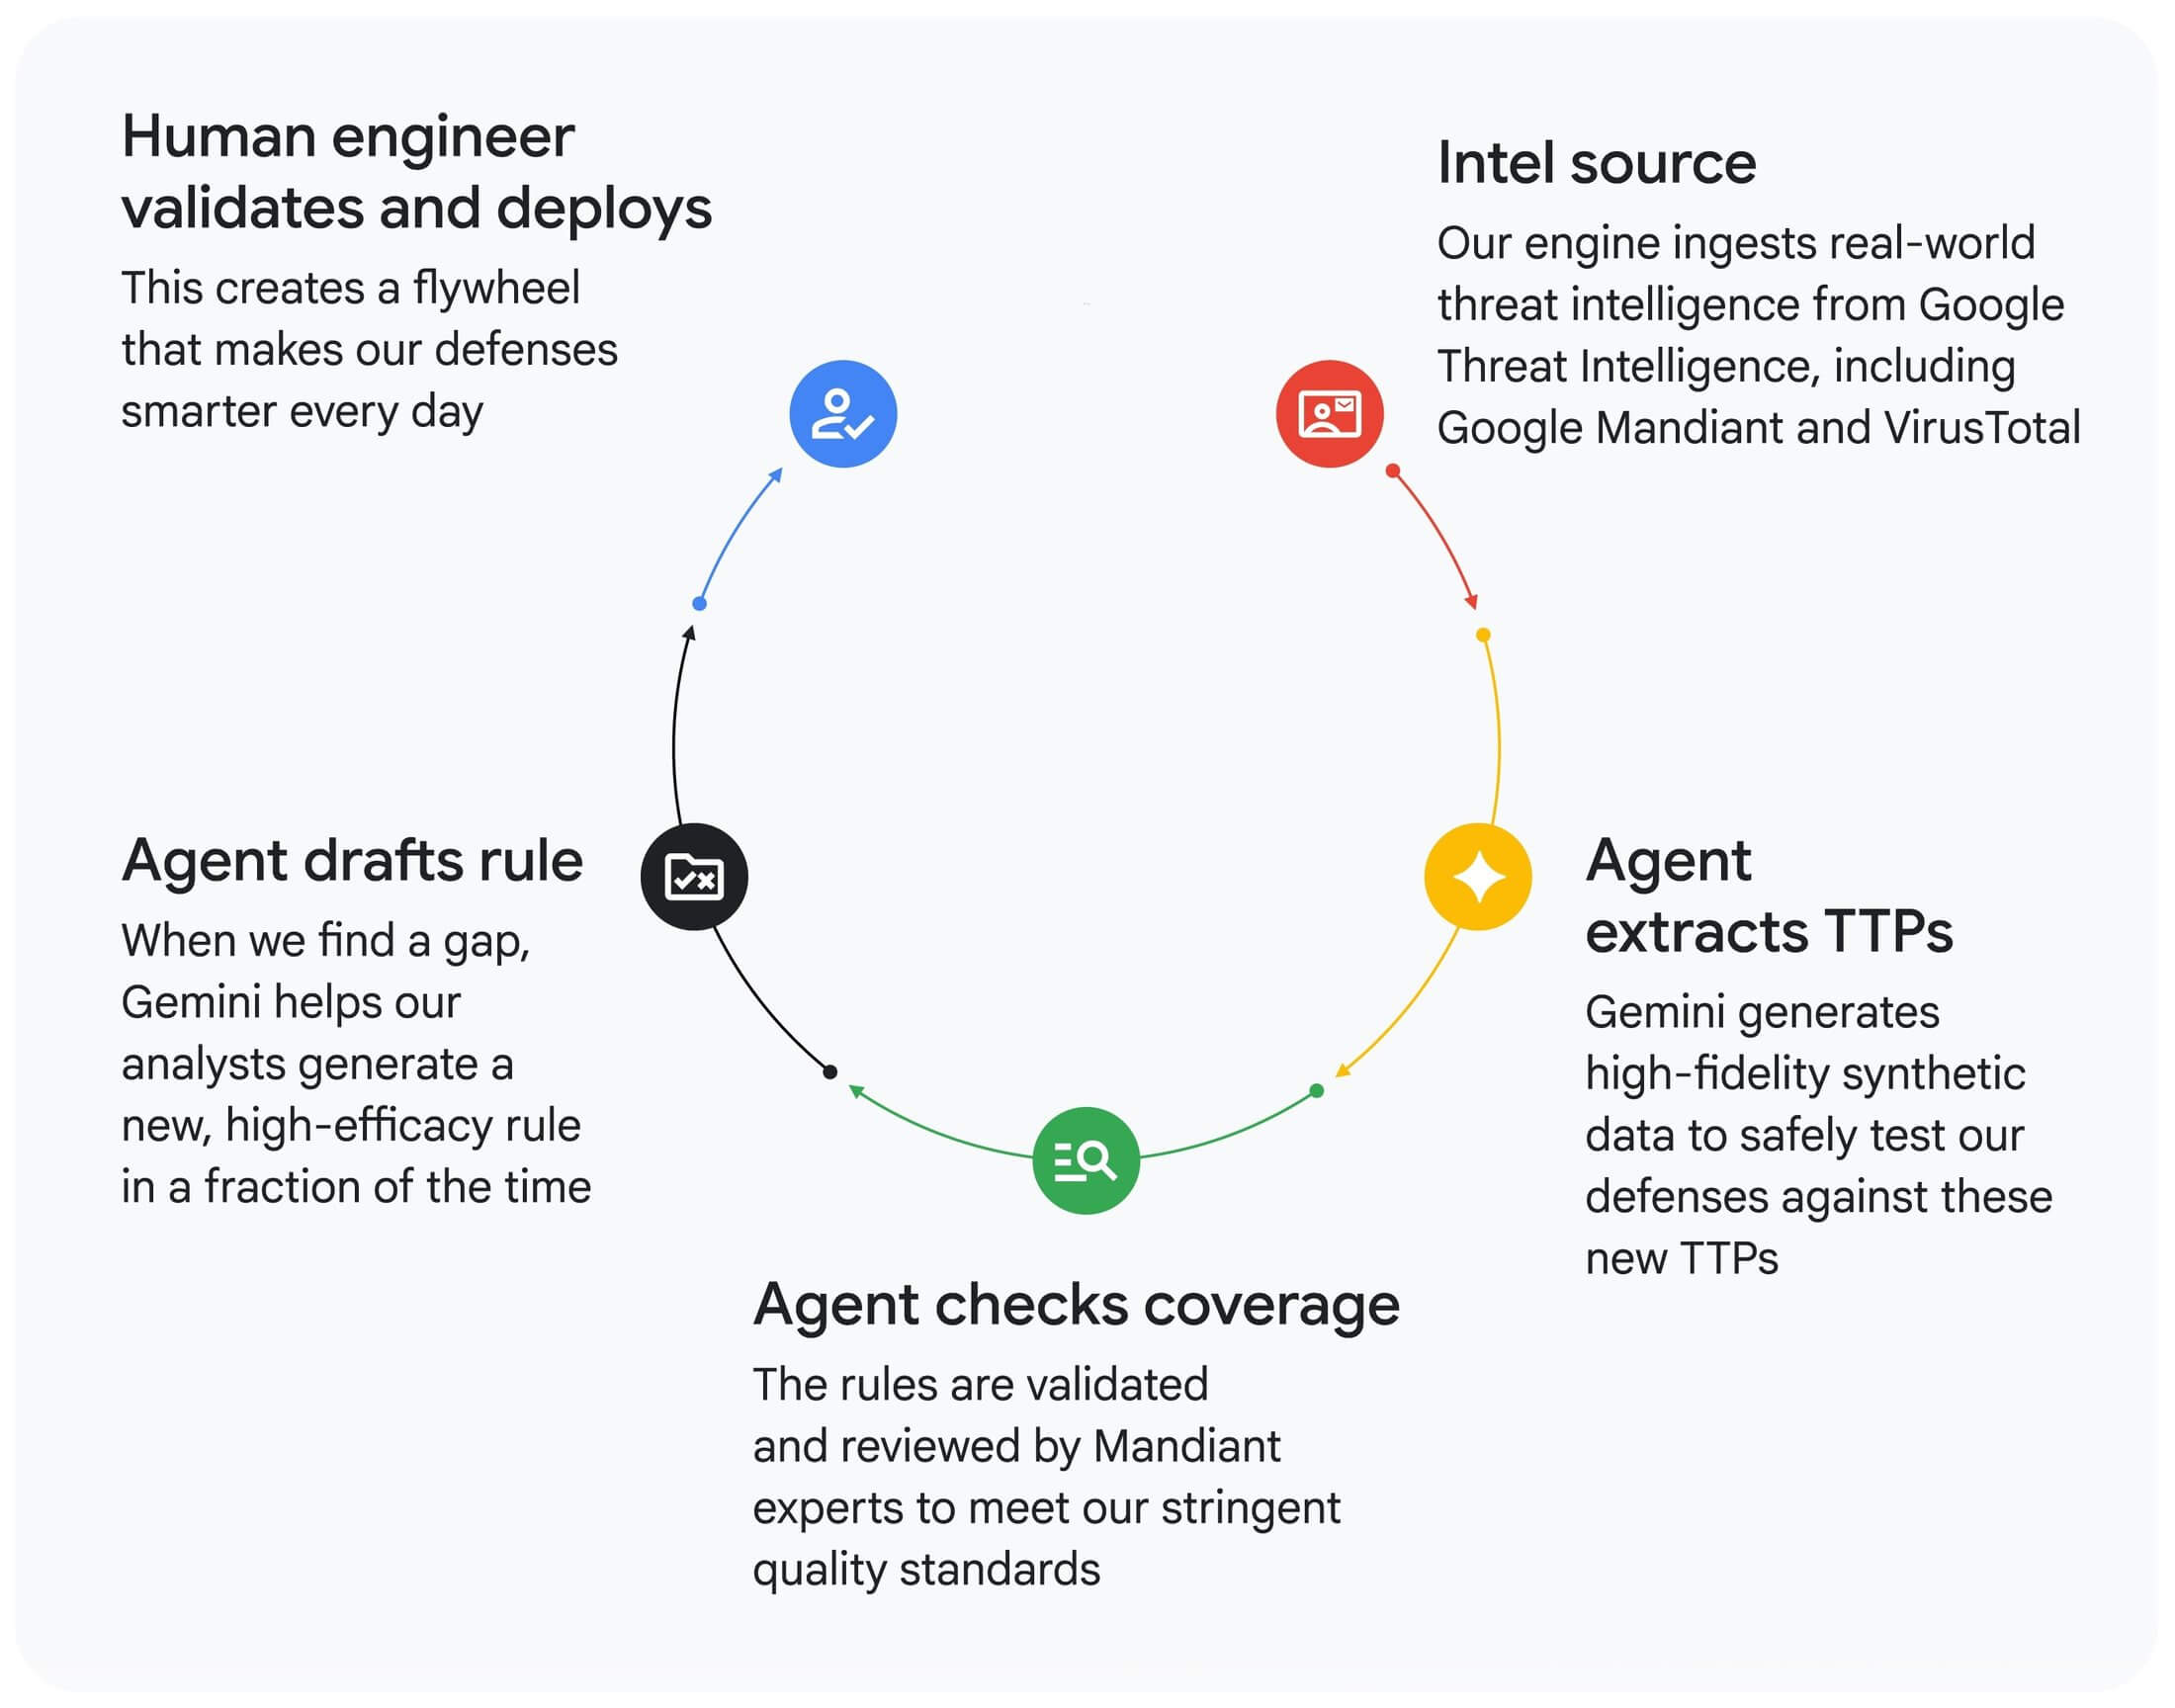
- Tích hợp Thông tin Tình báo Toàn cầu: Hệ thống tự động khai thác dữ liệu từ mạng lưới ứng phó sự cố của Mandiant và tầm nhìn toàn cầu của Google. Từ hàng nghìn tín hiệu thô, Gemini chắt lọc và xác định các cơ hội phát hiện mối đe dọa trọng yếu liên quan đến chiến dịch.
- Mô phỏng Kịch bản Tấn công: Thay vì chờ đợi sự cố, hệ thống chủ động tạo ra dữ liệu giả lập chất lượng cao (high-fidelity), mô phỏng chính xác các chiến thuật và kỹ thuật (TTPs) của đối thủ. Điều này tạo ra một môi trường kiểm thử mạnh mẽ và sát với thực tế.
- Đánh giá Năng lực Phòng thủ: Sử dụng dữ liệu mô phỏng để kiểm tra thực nghiệm (stress-test) các quy tắc bảo mật hiện hành. Doanh nghiệp sẽ nhận được đánh giá tức thì và định lượng được mức độ an toàn của hệ thống trước các mối đe dọa mới nổi.
- Tăng tốc Triển khai Giải pháp: Khi phát hiện "lỗ hổng" trong phòng thủ, Gemini tự động thiết kế và đề xuất các quy tắc ngăn chặn mới kèm theo phân tích logic. Quy trình này rút ngắn thời gian phản ứng từ nhiều ngày xuống chỉ còn vài giờ, đảm bảo tính liên tục trong kinh doanh.
- Kiểm soát và Thẩm định bởi Chuyên gia: Đảm bảo tính chính xác tuyệt đối thông qua quy trình "Human-in-the-loop". Các quy tắc do AI đề xuất sẽ được các chuyên gia phân tích an ninh mạng thẩm định kỹ lưỡng trước khi triển khai chính thức, kết hợp tốc độ của công nghệ với tư duy chiến lược của con người.
Facebook
Linkedin
Cloud Ace - Managed Service Provider của Google Cloud
- Trụ sở: Tòa Nhà H3, Lầu 1, 384 Hoàng Diệu, Phường Khánh Hội, TP. HCM.
- Văn phòng đại diện: Tầng 2, 25t2 Hoàng Đạo Thúy, Phường Yên Hòa, Thành phố Hà Nội.
- Email: sales.vn@cloud-ace.com
- Hotline: 028 6686 3323
- Website: https://cloud-ace.vn/
 Vietnamese
 English
