Google nâng cao bảo mật với Wiz Runtime Sensor trên GKE
Trong kỷ nguyên AI hiện nay, các phương pháp quét lỗ hổng bảo mật truyền thống tuy cần thiết nhưng không đủ để ngăn chặn các cuộc tấn công đang diễn ra ngày càng nhanh và phức tạp. Chính vì vậy Google Cloud đã kết hợp với Wiz mang đến tiện ích Wiz Runtime Sensor được tích hợp trực tiếp vào nền tảng Google Kubernetes Engine (GKE), nhằm đơn giản hóa quy trình triển khai, tự động quản lý vòng đời, tăng cường bảo mật thông tin xác thực và hỗ trợ quản trị chính sách bảo mật trên toàn bộ hệ thống. Hãy cùng Cloud Ace tìm hiểu lợi ích của tiện ích này nhé.
Những thách thức trong vận hành hệ thống bảo mật runtime trên Kubernetes
Việc triển khai các giải pháp bảo vệ runtime trong Kubernetes cluster đặt ra nhiều thách thức cho doanh nghiệp:
- 🔹 Triển khai và quản lý phức tạp: Việc triển khai các agent bảo mật thường yêu cầu quyền quản lý cài đặt từ các nguồn bên thứ 3 trên hàng chục hoặc hàng trăm Kubernetes cluster
- 🔹 Thông tin xác thực bị phân tán và rủi ro bảo mật: Quá trình phân phối và luân chuyển API key thông qua Kubernetes Secrets làm tăng khối lượng công việc quản trị và nguy cơ tiềm ẩn rò rỉ dữ liệu.
- 🔹 Khó đảm bảo thực thi đồng bộ: Thiếu công cụ kiểm soát tích hợp, khiến doanh nghiệp khó đảm bảo các cluster mới đều được kích hoạt cảm biến runtime trước khi triển khai workload và tiếp nhận lưu lượng truy cập.
- 🔹 Ảnh hưởng đến hiệu năng và tài nguyên hệ thống: Việc không thiết lập giới hạn tài nguyên phù hợp, các agent runtime có thể tiêu thụ quá nhiều CPU và bộ nhớ, ảnh hưởng đến tài nguyên cho workload và hoạt động của hệ thống.
Tiện ích Wiz Runtime Sensor trên GKE giúp Google Cloud và Wiz giảm thiểu những rào cản này Wiz Runtime Sensor được cung cấp dưới dạng tiện ích bổ sung nền tảng do Google Cloud quản lý, giúp đơn giản hóa việc triển khai và quản lý bảo mật runtime trên toàn bộ hệ thống Kubernetes.
Các tính năng & lợi ích cốt lõi
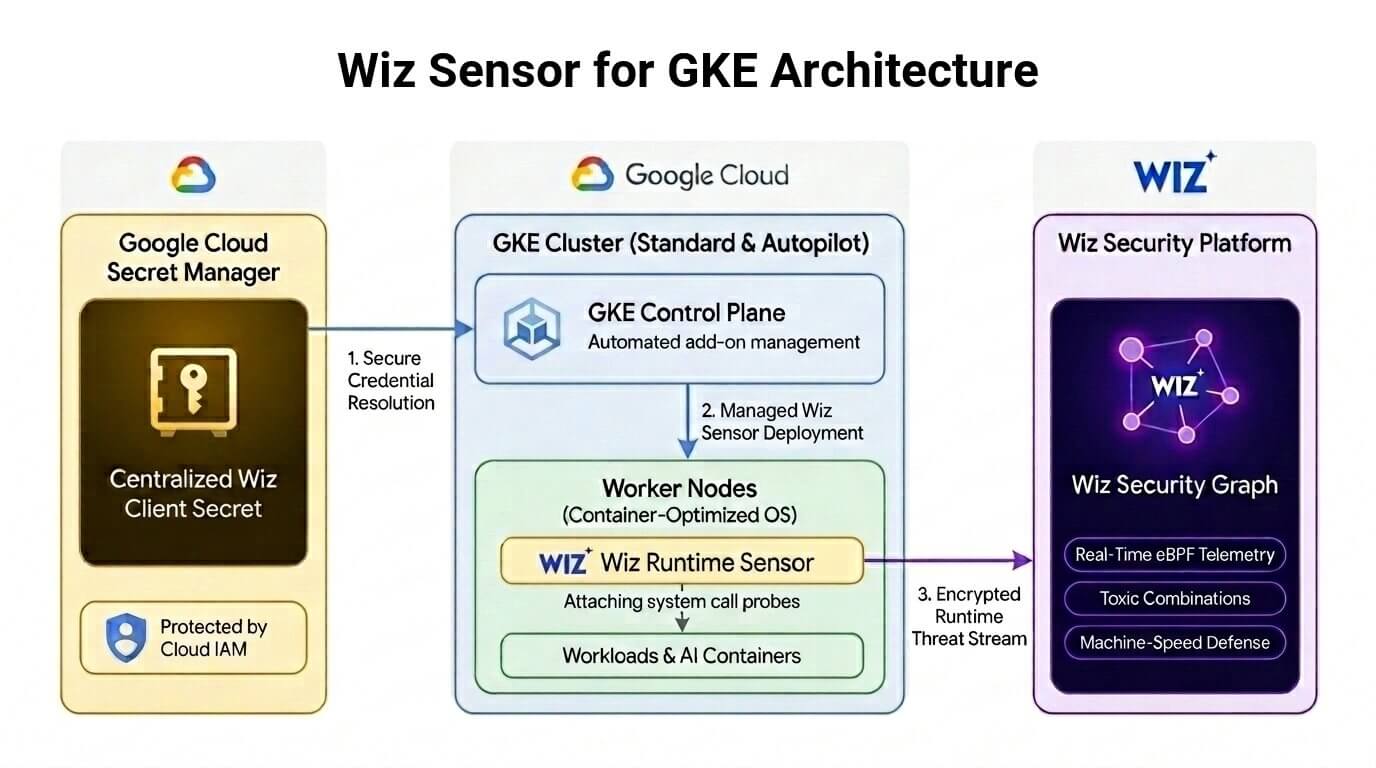
Với tiện ích bổ sung này, GKE tự động quản lý quá trình triển khai cảm biến bảo mật, cấp thông tin xác thực và cập nhật phiên bản. Nhờ tích hợp trực tiếp vào nền tảng, doanh nghiệp giảm thiểu tối đa các thao tác quản trị thủ công và đơn giản hóa việc vận hành bảo mật trên toàn bộ hệ thống Kubernetes.
Tích hợp với Native Secret Manager: Doanh nghiệp không cần phân phối Wiz API key đến từng namespace trong các Kubernetes cluster. Thay vào đó, tiện ích bổ sung sử dụng cơ chế đồng bộ Secret Manager với Kubernetes để lưu trữ thông tin xác thực Wiz tại một nơi bên ngoài cluster, và chỉ tài khoản dịch vụ được cấp quyền mới có thể truy cập kho lưu trữ này.
GKE tự động lấy thông tin xác thực và cung cấp cho các pod Runtime Sensor. Khi API key được cập nhật trong Secret Manager, thông tin mới cũng được tự động đồng bộ đến cảm biến mà không cần khởi động lại cụm Kubernetes hoặc thực hiện các thao tác thủ công.
Key Benefits:
- 🔹 Đơn giản hoá quá trình triển khai và quản lý: Sau khi lưu thông tin xác thực Wiz vào Secret Manager, doanh nghiệp có thể kích hoạt Runtime Sensor thông qua gcloud CLI hoặc GKE API. GKE Control Plane sẽ tự động triển khai các thành phần sensor (cảm biến), quản lý vòng đời của pod và cấu hình các node, giúp giảm thao tác thủ công.
- 🔹 Hỗ trợ kết nối an toàn với proxy: Đối với các môi trường hạn chế truy cập Internet công cộng, managed sensor hỗ trợ cấu hình proxy HTTP tiêu chuẩn và mTLS. Dữ liệu giám sát được chuyển tiếp đến Wiz mà vẫn tuân thủ các chính sách tường lửa kiểm soát lưu lượng truy cập ra bên ngoài (egress).
- 🔹 Quản trị bảo mật đồng bộ trên toàn hệ thống: Doanh nghiệp có thể áp dụng các custom organization policy constraints để đảm bảo tuân thủ trên toàn bộ hạ tầng. Chính sách có thể từ chối tạo các Kubernetes cluster chưa kích hoạt Runtime Sensor, giúp hạn chế nguy cơ xuất hiện hạ tầng không được giám sát và bị lợi dụng để né tránh cơ chế phát hiện mối đe dọa.
- 🔹 Giám sát ở cấp kernel, tối ưu tài nguyên: Wiz Runtime Sensor liên tục theo dõi các lệnh system call, tiến trình đang chạy, kết nối mạng và hoạt động truy cập tệp. Giải pháp giúp phát hiện các hành vi như tạo kết nối reverse shell, leo thang đặc quyền trái phép, thoát khỏi môi trường container (container escape) và kết nối ra bên ngoài không an toàn, đồng thời duy trì mức sử dụng CPU thấp ngay cả khi workload hoạt động với cường độ cao.Bên cạnh đó, Wiz sensor sử dụng giới hạn bộ nhớ cố định trên mỗi node nhằm duy trì hiệu năng ổn định khi mật độ workload thay đổi.
- 🔹 Tự động cập nhật độc lập với vòng đời cụm GKE: Các mối đe dọa bảo mật và lỗ hổng zero-day có thể xuất hiện bất cứ lúc nào, không phụ thuộc vào lịch bảo trì hạ tầng. Vì vậy, vòng đời cập nhật của Wiz Runtime Sensor được quản lý độc lập với vòng đời của GKE cluster và các node, giúp duy trì khả năng bảo mật mà không phụ thuộc vào lịch bảo trì định kỳ.
Cloud Ace - Managed Service Provider của Google Cloud
- Trụ sở: Tòa Nhà H3, Lầu 1, 384 Hoàng Diệu, Phường Khánh Hội, TP. HCM.
- Văn phòng đại diện: Tầng 2, 25t2 Hoàng Đạo Thúy, Phường Yên Hòa, Thành phố Hà Nội.
- Email: [email protected]
- Hotline: 028 6686 3323
- Website: https://cloud-ace.vn/
 English
 Vietnamese
